Merhabalar ;
Arkadaşlar Sizlerle Bu Gün Sizlerle SQL Poizon Ve Havij Programlarının Detaylı Şekilde Anlatacağım
Öncelikle SQL Poizon Nedir Tanıyalım :
SQL Poizon Programı Havij Tarzı Bir Program Olup Güncel Dorklar Kullanarak Hangi Sitelerde Açık Olduğunu Gösteren Güzel Bir Programdır.
Yeni Özellikler :
+ SQL Poizon V1.1 - Sqli Exploit Tarayıcı,Ara Hunter,Enjeksiyon Builder Aracı
+ " Bak n Feel " Artık Daha Çekici
+ Zengin " Bağlam Menüsü " Öğeler
+ " Sonuçlar " Seçip Etkinleştirmek İçin Onay Kutularını İçerir
+ " Seçilmiş Dork Kutusunu " Kullanıcıya Kolaylık Sağlamak İçin Düzenleyebilir
+ Yerleşik " Enjeksiyon Builder " İçin Tarayıcıda Enjeksiyon Etkisini Kontrol Etmek
+ " Metin Kova " Enjeksiyon Oluşturucu İçin Ekstra Verileri Kaydetmek
+ " By Ekle Sipariş " Buronuna " Enjeksiyon Builder " Eklenir
+ Anlık Ve HTML DOM Ağacı İle " İnternet Tarayıcısı " .
Anlatıma Geçelim :
Sql Poizon v1.1 - The Exploit Scanner Klasöründen Görüntü :
 | Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Havij v1.16 Pro Klasöründen Görüntü :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Başlıyalım ;
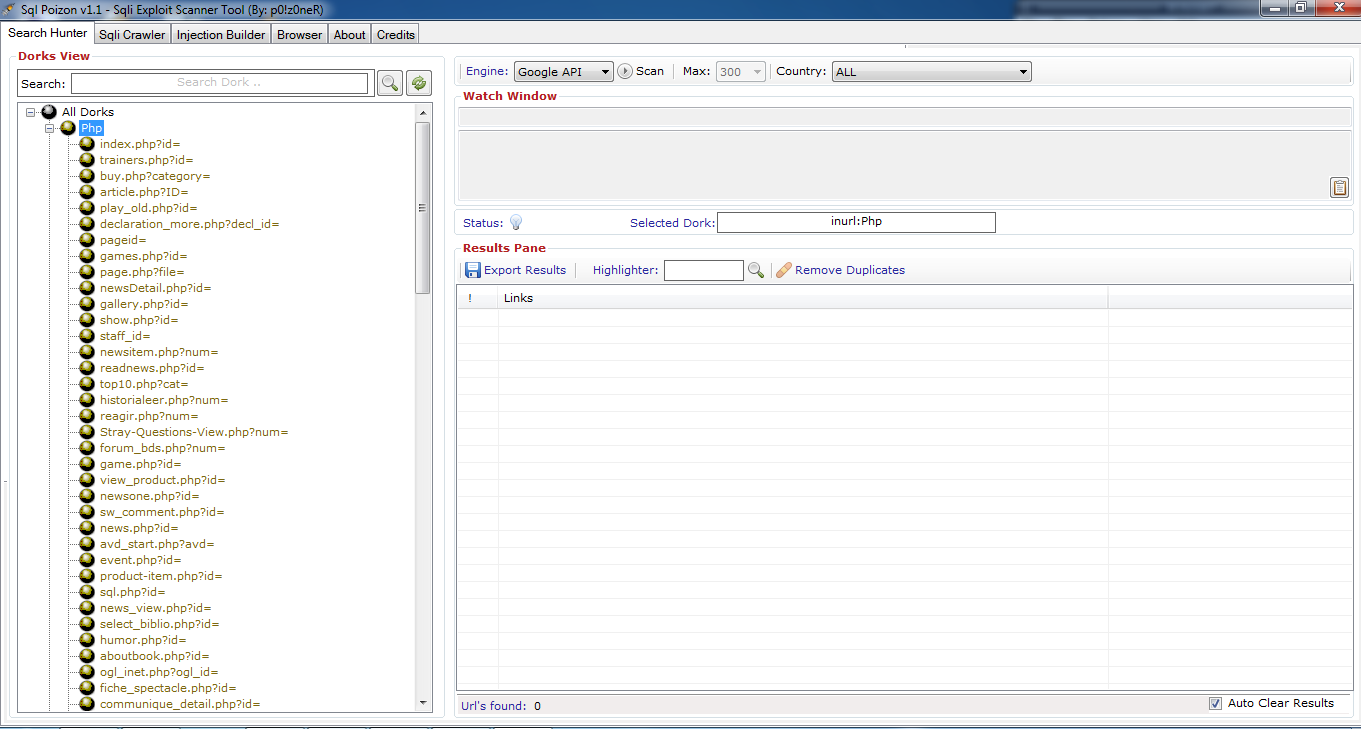
SQL Poizon - The Exploit Scanner Programını Açıyoruz Görüntü Aşağıdaki Gibi :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Burdan " All Dork " Yanındaki + İşaretine Basıyoruz :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Ve Yine Aynı İşlem İle " Php " nin Yanındaki + İşaretine Basıyoruz (Siz Hangisine Basmak İsterseniz Ben Php Seçtim) :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Gördüğünüz Gibi Dork Listeleri Geldi Ben Burdan " staff_id= " Seçtim (Ben Bunu Seçtim Siz Hangisini Seçerseniz)
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Görüldüğü Gibi Seçli Dork Mavi 'ye Boyandı Ve Selected Dork : inurl:staff_id= Olarak Seçildi." Scan " Butonuna Basarak Aramayı Başlatın Arama Bittiği Zaman Aşağıdaki Fotoğraftaki Gibi Tablo Gelecektir :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

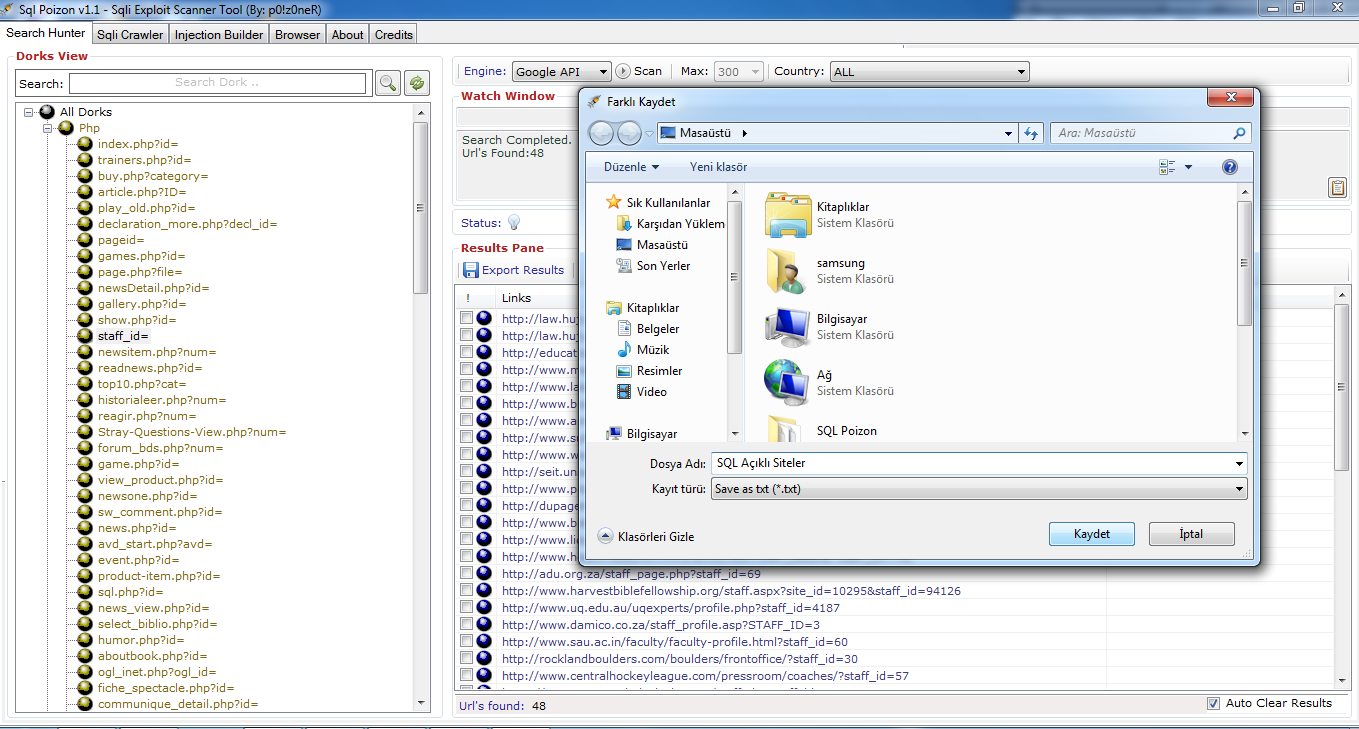
Burdan " Export Results " Butonuna Basarak " Scan " Butonundan Taranan Siteli Kayıt Ediyoruz :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Benim .txt Dosya Kayıt Adım : " SQL Açıklı Siteler " Siz Ne Yaparsanız Yapın Ve Kaydet Tuşuna Basın :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Ve Yan Sekme Olan " Sqli Crawler " Sekmesine Gelin Burdan " Import List " Butonuna Basın :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Benim .txt Dosyamın Adı " SQL Açıklı Siteler " İdi Onu Seçtim Siz Ne Yaptıysanız Onu Seçin Ve " Aç " Butonuna Basın :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Gördüğünüz Üzere Kayıt Edilen Siteler Listeye Eklendi :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Burdan " Crawl " Butanuna Basarak Taramayı Başlatın :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Taramadan Bir Görüntü Ve Taramamız Bitti :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Ve Gördüğünüz Gib Açılı Olan Siteler Alt Tarafa Eklendi
" X " İşareti Olan İlk Dereceden Açık Olan Sitelerdir :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Tarama Bitmiştir :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Programın " Info " Kısmından Sitenin Bir Kaç Bilgisini Öğrenebilirsiniz " Get " Butonu İle :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

" Tables " Kısmına Geçelim Ve " Get Tables " Butonuna Basalım :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Ve " Get Tables " Butonuyla Yaptığımız İşlemler Veri Tabanlarını Getirdi :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Burdan Ben " DAMDB_TBL_USER " Veri Tabanını Seçtim Bu Sizde Farklı Olabilir Tabi :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Seçtikten Sonra " Get Tables " Butonuna Basalım :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Ve Karşımıza " Tables " (Tablolarınız) Geldi :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Ve Colums (Alanlar) Geldi Burdan İstediğiniz Seçin Ben USER_ID,FIRST_NAME,USERNAME,PASSWORD Seçeneklerini Seçtim Ve " Get Data " Butununa Basın :
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Hemen Yan Tarafta Seçilen Alanlar Geldi Tablo Olarak USER_ID,FIRST_NAME,USERNAME,PASSWORD Alanları " Get Data" Butonuna Basalım:
| Bu resim yeniden boyutlandırılmıştır, tam halini görmek için tıklayınız. |

Ve Görüldüğü Üzere Seçtiğimiz Alanların ( USER_ID,FIRST_NAME,USERNAME,PASSWORD ) Bilgilerine Ulaştık Burdan Sonrası Size Ait Sitenin Admin Panelini Bulup İndex'inizi Veya Shell'inizi Basmanız 
Dip Not : Eğerki Sizin Ayrı Dork Dosyalarınız Varsa Bulunan Klasördeki .txt Belgeleri İçine Atıp SQL Poizon - The Exploit Scanner Programından Tarabilirsiniz
Programın İndirme Linkleri ;
----------------------------------------------------------------------------
------------------------------
RAR PASS : vatoz-hacker
----------
----------------------------------------------------------------------------
----------------------------------------------------------------------------
--------------
RAR PASS : vatoz-hacker
------------
-----------------------------------------------------------------------------------------
NOT
VİRÜS TOTAL EKLEMEDİM
ŞİFRELİ ARŞİVLERDE %100 TROJAN DAHİ OLSA VİRÜSSÜZ GÖSTERİR.
SİZ SİZ OLUN İNDİRDİĞİNİZ BÜTÜN ARŞİV DOSYALARINI VİRÜS TOTAL VERİLMİŞ OLSA DAHİ KONTROL ETMEDEN AÇMAYINIZ !
Konu Anlatım Tamamen Tarafımca Hazırlanmıştır.İyi Forumlar Dilerim.